
CRM на виртуальном сервере (VPS), 1С в облаке, почта у другого провайдера, а бэкап — tar на том же диске. MFA включена «где-то в IT», на Wi‑Fi общий пароль, уволенный менеджер ещё неделю заходил в почту. Руководитель слышит «кибергигиена» и ждёт школьный курс или SOC за миллионы.
Проблема: Нет реестра активов, бэкап не проверяли восстановлением, offboarding не формализован. В отчёте Positive Technologies доля атак с социальной инженерией выросла с 49% до 60%, с вредоносным ПО (ВПО) — с 56% до 71%. Без штатного CISO непонятно, какой минимум обязателен в июне 2026.
Решение: За 7 рабочих дней: инвентаризация → MFA и offboarding → бэкапы с restore-test → обновления и сеть → памятка → чек-лист из 10 пунктов и план «первые 30 минут». Гайды по 2FA, фишингу, бэкапам и аудиту — по ссылкам, без дубля их чеклистов.
Коротко от редактора. Кибергигиена для МСБ — привычки и процессы, не покупка SOC. Аудитория ищет правила и памятку, а не полугодовой курс: недельный план, обучение 15-30 минут раз в квартал и самооценка из 10 пунктов. Прогноз PT на 2026 — рост успешных атак на 30-35%; базовая гигиена включает защиту от фишинга с ИИ-персонализацией.
Кибергигиена — кто имеет доступ, где копии, как блокировать учётные записи при увольнении и что делать после клика по вложению. Это не замена аудита информационной безопасности и не конкурент дорогому SOC: вы закрываете типичные дыры своими силами за неделю. Материалы раздела безопасности и смежные гайды атласа дополняют маршрут — каждый блок ниже ссылается на готовый чеклист, а не копирует его.
Ниже — семь шагов по рабочим дням, таблица самооценки и план на полчаса. В реальном проекте команда часто обнаруживает, что половина пунктов «вроде есть», но нигде не записана — неделя как раз для фиксации на бумаге.
Что такое кибергигиена для МСБ и минимум без SOC
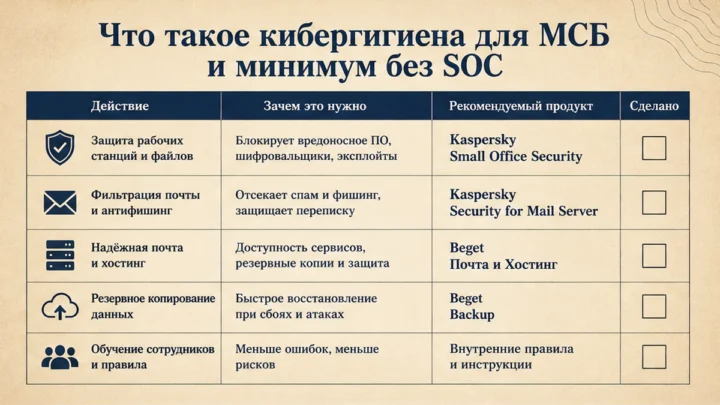
Для 10-200 сотрудников — короткий набор контролей с владельцем и датой пересмотра. Типичная ошибка — ждать «проект на год», пока CRM и 1С разъехались по облакам без таблицы.
| Уровень | Суть | Когда МСБ |
|---|---|---|
| Кибергигиена | Доступы, бэкапы, обучение, план 30 минут | Старт за 7 дней |
| Аудит ИБ | Самооценка или внешняя проверка | Раз в квартал-год |
| SOC | Круглосуточный мониторинг | После базовой гигиены |
Назначьте ответственного (совмещение с IT допустимо) и цель недели: реестр, MFA, restore-test, памятка, ≥7 «да» из 10 пунктов.
Простыми словами. Гигиена — ежедневная уборка. Аудит — ревизия. SOC — охрана с камерами: без списка ценностей камеры не спасут.
Составьте реестр активов и матрицу доступов
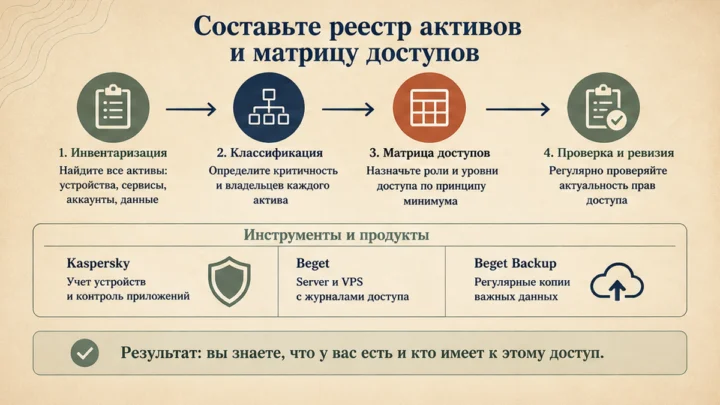
Шаг 1-2: что защищаем и у кого права. Без этого «киберщит» покупают вслепую.
- Таблица: виртуальные серверы (VPS), облака, SaaS (CRM, 1С, почта), где ПДн, владелец, критичность.
- Для УЗ: кто, куда, зачем, дата пересмотра.
- Строка на подрядчиков и API-токены.
- Сверка уведомления оператора ПДн в реестре РКН.
- Страна хранения: с 01.07.2025 ужесточили локализацию; штрафы юрлиц 1-6 / 6-18 млн ₽ (контекст, не юрсовет).
- Владелец каждого актива — имя в одном документе.
На практике всплывает «забытый» виртуальный сервер с копией базы или общий логин admin@ на CRM. В публикации «Актив» для крупного бизнеса отмечали: более 90% инцидентов возникают внутри компании — утечка чаще начинается с доступа сотрудника или подрядчика. Типичная ошибка — начать с покупки антивируса, не зная, где лежат персональные данные клиентов и какой риск это несёт.
Критичные системы на VPS — проверьте договор и 152-ФЗ у хостера. У Beget это часть выбора контура; SaaS — в разделе безопасности и облака.
Включите MFA, пароли и offboarding в день увольнения
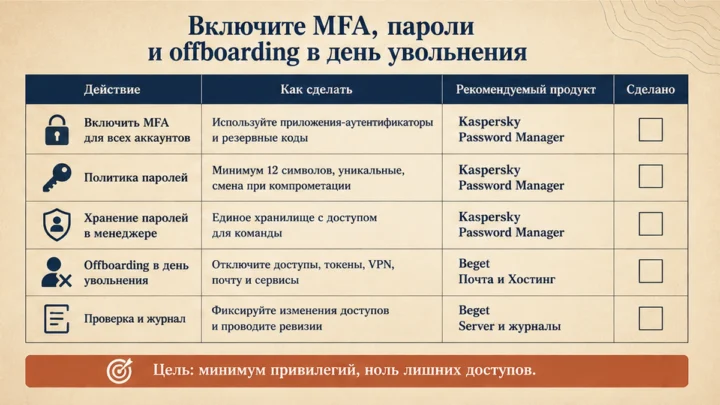
Шаг 3: закрыть вход при утечке пароля. Сбер Developers: MFA — наиболее эффективный способ при украденном пароле.
- Топ-5: почта, облако, CRM, 1С, банк-клиент, мессенджеры с договорами.
- Запрет общих паролей и «пароли.xlsx» в чате; менеджер паролей для команды.
Подробные сценарии MFA — в материалах раздела безопасности по 2FA, без дубля чеклиста здесь.
Offboarding: HR → IT в день увольнения; отзыв почты, CRM, облака, мессенджеров, API. Уволенный с живой почтой неделю — провал MFA и offboarding. Подпись HR+IT в папке кибергигиены.
Простыми словами. MFA — второй замок при утечке пароля. Offboarding — смена ключей в день ухода, не «когда вспомним».
Настройте бэкапы 3-2-1 и сделайте restore-test
Шаг 4: кейс PT июня 2025 — 1С без MFA, выкуп 20 млн ₽. В 40% атак нарушалась основная деятельность.
3-2-1: три копии, два носителя, одна вне офиса. Tar на том же диске — не вторая копия.
- Выберите критичную систему (CRM, 1С или файловый сервер).
- Автокопирование, версии 14-30 дней, одна копия offsite.
- Restore-test: восстановите файл или VM, зафиксируйте дату в акте.
- Ежеквартально повторяйте restore-test и фиксируйте дату в акте.
Сценарии копирования и offsite — в гайде по бэкапам в облаке.
Простыми словами. Бэкап без теста — огнетушитель, который не трясли. Restore-test — пробный «пожар» в спокойный день.
Обновите ПО, антивирус и разделите сеть
Шаг 5 для офиса 10-200 человек:
- Автообновления ОС и браузеров; патчи за 14 дней.
- Антивирус или EDR на каждом ПК (Kaspersky Endpoint Security — слой, не замена offboarding).
- Гостевой Wi‑Fi отдельно; смените пароль роутера.
- Удалёнка — корпоративные устройства или BYOD с шифрованием диска.
- Заблокируйте несанкционированный удалённый доступ (AnyDesk в расследованиях PT — инструмент злоумышленников).
Облачные роли — безопасность облаков; утечки данных через нейросети — отдельный риск: раздел нейросети.
Разошлите памятку и назначьте мини-обучение
Шаг 6: в 83% финансово мотивированных атак в отчёте PT использовалась социальная инженерия; письма с ИИ-персонализацией усиливают угрозу. Памятка на 8-10 правил для общего чата и стены в офисе:
- Не открывать вложения «срочно от директора» без звонка на известный номер.
- Не передавать коды из SMS и мессенджеров, даже если пишет «IT».
- Не вставлять USB «с парковки» в рабочий ПК.
- Сообщать о подозрительном письме в канал без наказания.
- Не обсуждать договоры в личных мессенджерах.
Правила ПДн в мессенджерах — в отдельном гайде. Фишинг и плейбук — защита от фишинга. Квартально 15-30 минут; опционально Kaspersky Academy (15-30 мин/день, 1-2 недели).
Простыми словами. Один лист в чате и канал без стыда важнее разового теста три года назад.
Чек-лист 10 пунктов и план на 30 минут
Шаг 7: цель ≥7 «да».
| # | Пункт | Да/нет |
|---|---|---|
| 1 | Реестр активов актуален | |
| 2 | MFA на почте, облаке, CRM, банке | |
| 3 | Restore-test за 90 дней | |
| 4 | Offboarding HR+IT в день увольнения | |
| 5 | Обновления и антивирус на всех ПК | |
| 6 | Гостевой Wi‑Fi отделён | |
| 7 | Памятка и дата квартального обучения | |
| 8 | Нет общих паролей | |
| 9 | Договоры с подрядчиками на ПДн | |
| 10 | План 30 минут с телефонами |
Первые 30 минут после клика:
- Изолировать устройство от сети; не гасить питание без IT.
- Сообщить ответственному; зафиксировать время и действие.
- Сменить пароли, завершить сессии в облаке.
- Проверить пересылки и правила в почте.
- Оценить откат из бэкапа; выкуп — только после юроценки.
- При утечке ПДн — контур уведомления РКН по регламенту.
Ежемесячно — доступы; ежеквартально — restore-test и обучение; ежегодно — аудит ИБ. Мессенджеры — отдельный контур.
Результат, который вы получите. Заполненный реестр активов и владельцев; MFA на почте, облаке, CRM и банке; акт restore-test хотя бы одной системы; чек-лист offboarding с подписью HR и IT; памятка в общем чате; ≥7 «да» в таблице; план «30 минут» с именами и телефонами; дата квартального мини-обучения в календаре. Вы отвечаете на вопрос «какой минимум обязателен» без SOC и без дублирования отдельных гайдов по 2FA, фишингу и бэкапам.
От редактора. Начните с реестра и offboarding — видно за два дня. Restore-test — в спокойную пятницу, не после «файлы зашифрованы».
Термины
| Термин | Значение |
|---|---|
| MFA | Двухфакторная аутентификация: пароль плюс код или ключ. |
| SOC | Центр круглосуточного мониторинга инцидентов. |
| EDR | Защита ПК с анализом поведения программ. |
| ПДн / 152-ФЗ | Персональные данные и закон об их обработке. |
Частые вопросы
Что такое кибергигиена?
Правила и процессы: доступы, бэкапы, обучение, план при инциденте. Для бизнеса — практический минимум, не школьный курс.
Какие правила для сотрудников?
MFA, запрет общих паролей, проверка срочных писем вторым каналом, канал о фишинге без наказания, ПДн не в личных чатах.
Какие меры обязательны по закону?
Гигиена — best practice. Операторам ПДн по 152-ФЗ нужны уведомление РКН, согласия, локализация с 01.07.2025. КИИ — отдельный набор; уточняйте с юристом.
Как провести обучение?
15-30 минут раз в квартал плюс памятка. Новичкам — Kaspersky Academy или слайд по гайду о фишинге.
Чем гигиена отличается от аудита ИБ?
Гигиена — ежедневные привычки. Аудит — оценка зрелости и доказательств для контрагентов. Сначала гигиена.
Нужен ли SOC МСБ?
Редко на старте. Сначала реестр, MFA, бэкапы, offboarding и план 30 минут.
Паспорта сервисов — каталог. Маршруты — безопасность.
Информация и ответственность
Материал носит информационный характер и не является юридической или ИТ-консультацией. Сверяйте 152-ФЗ и реестр РКН перед решениями.