
Письмо «от бухгалтерии контрагента» пришло с зелёным SPF, в переписке всё выглядело привычно, а единственная инструкция в wiki — «не открывайте подозрительные вложения». Бухгалтер перевёл предоплату без звонка вторым каналом: это был взломанный ящик партнёра, а не подделка домена. Руководитель искал не лекцию про хакеров, а план на неделю — что включить в почте, кого обучить и что делать в первые 30 минут после клика.
Проблема: Сотрудник уже кликнул по «срочному платежу» от «директора», а у компании нет единого регламента: IT говорит «включите антивирус», юрист — «подпишите политику», но непонятно, с чего начать на этой неделе, как не наказать за клик и как закрыть дыру, когда письмо прошло SPF с легитимного, но скомпрометированного ящика поставщика.
Решение: Собрать трёхслойный контур «почта → люди → реагирование»: проверить SPF, DKIM и DMARC, включить двухфакторную аутентификацию на критичных сервисах, запустить канал «Сообщить о фишинге», оформить плейбук на 30 минут после клика и чеклист из 12 пунктов перед квартальной симуляцией.
Коротко от редактора. Для МСБ без штатного CISO достаточно трёх слоёв: техническая безопасность почты (SPF/DKIM/DMARC), люди (тренинг и симуляция без наказаний) и реагирование (канал + плейбук). Первый шаг — назначить владельца и выписать критичные ящики. Подробнее — на странице безопасности.
По данным BI.ZONE Mail Security, в 2025 году фишинговые письма пришли в 3 раза чаще, чем годом ранее, а злоумышленники всё чаще шлют со скомпрометированных легитимных ящиков — письмо проходит SPF и DKIM, и «смотреть только на техническую метку отправителя» уже недостаточно. Kaspersky: 81% организаций в РФ столкнулись с почтовыми угрозами за 9 мес. 2025. Типичная ошибка — купить «программу защиты» и не прописать подтверждение платежа звонком.
Ниже — план на неделю, карта угроз, почтовый контур, MFA, обучение, плейбук и чеклист из 12 пунктов. BI.ZONE, Kaspersky Security для почтовых серверов, Яндекс 360, Почта Mail, Microsoft Defender и Google Workspace (облачная почта и документы) — контекст отчётов, не рейтинг.
Соберите три слоя за первую рабочую неделю
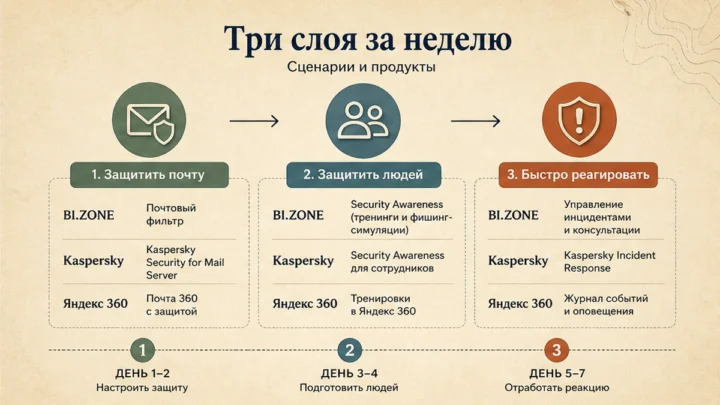
Защита от фишинга и мошенничества держится на трёх слоях: почта (DNS-аутентификация и фильтры), люди (обучение и симуляции) и реагирование (канал сообщения и плейбук). Главный риск для данных и бюджета — письмо, которое уже выглядит нормально; на практике руководитель видит прогресс по дням, а не «проект на год».
- День 1. Назначьте ответственного (IT или аутсорс), выпишите критичные ящики и зафиксируйте три слоя в одном документе.
- День 2. Проверьте SPF, DKIM, включите DMARC минимум с политикой quarantine и отчётами rua=; маркируйте внешнюю почту; запретите автопересылку наружу.
- День 3. Включите двухфакторную аутентификацию на почте, облаке, VPN и банк-клиенте; для админов — метод, устойчивый к фишингу (см. гайд по 2FA в блоге).
- День 4. Проведите 30-минутный тренинг: BEC, QR-коды, «госорган», правило «я не ждал это письмо?»; объявите канал «Сообщить о фишинге».
- День 5. Оформите плейбук первых 30 минут после клика: изоляция устройства, смена пароля, блок сессий, сохранение заголовков письма.
Разбор методов 2FA — в разделе безопасности; правила мессенджеров — в разделе мессенджеры.
Простыми словами. Три слоя — как замок, охранник и инструкция при тревоге. SPF/DKIM/DMARC закрывают подделку домена, обучение ловит «идеальный текст» и QR, а плейбук не даёт панике затянуть реакцию на неделю. Без любого слоя цепочка рвётся там, где атака уже выглядит нормально.
Разберите карту угроз для МСБ в 2026
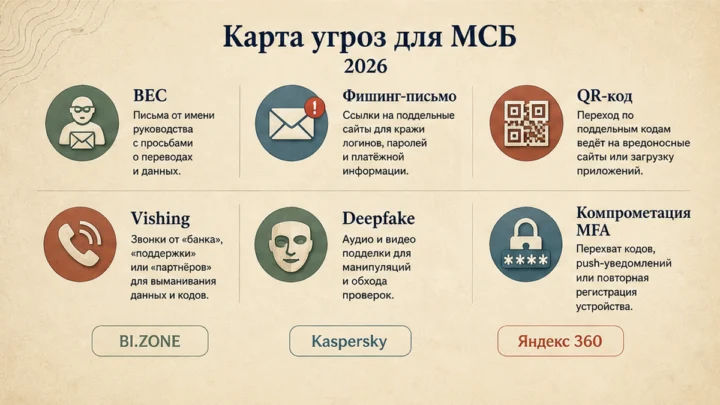
Фишинг в 2026 — не только «плохая ссылка». В отчётах Почты Mail (VK, Q1 2026) и Kaspersky — BEC, QR-фишинг, письма «от ФНС» (январь 2026: более 1600 писем Silver Fox) и многоchannel-атаки. MegaFon фиксирует рост заражённых смартфонов на 124% в Q1 2026 — второй фронт после почты.
| Угроза | Как выглядит | Что делать руководителю |
|---|---|---|
| BEC / скомпрометированный ящик | SPF зелёный, переписка знакомая, просьба срочно оплатить | Правило out-of-band: любой платёж подтверждается звонком по известному номеру |
| QR-фишинг | QR в PDF или «счёт на оплату» | Запрет открывать QR с рабочего телефона без проверки; обучение «пауза перед сканом» |
| Мессенджер после письма | «Дублирую в WhatsApp/Telegram» | Единый регламент каналов — см. фишинг в мессенджерах |
| Deepfake-звонок «директора» | Голос просит перевести «конфиденциально» | Кодовое слово или обратный звонок на корпоративный номер |
Часто ломается контур, когда лечат только почту, а звонок и Telegram без правил. См. также облака и нейросети.
Настройте SPF, DKIM, DMARC и фильтры почты
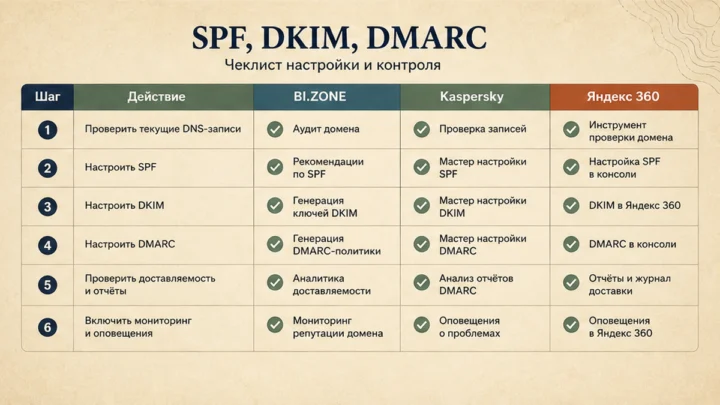
Технический контур — не замена обучения. SPF, DKIM и DMARC — базовые меры в корпоративной почте; alignment From и MAIL FROM снижает BEC и подмену домена.
Минимум для МСБ на второй день недели:
- SPF без лишних include; не больше десяти DNS-lookup в записи.
- DKIM с ключом не короче 2048 бит; ротация по регламенту.
- DMARC с p=quarantine, rua= на ящик ИБ; позже — p=reject.
- Метка [EXTERNAL] для входящей почты извне.
- Блокировка опасных вложений и макросов; запрет автопересылки на личные ящики.
Простыми словами. SPF — список «кто имеет право слать от @вашдомен.ru». DKIM — печать на конверте. DMARC — инструкция почтовику: если печать не сходится, отправить письмо в карантин или отклонить. Это не спасает от взломанного ящика партнёра, но режет подделку вашего домена и учит смотреть на отчёты.
SEG и фильтры (Kaspersky Security для почтовых серверов, Microsoft Defender for Office 365, встроенный антиспam в Яндекс 360 или Почте Mail для бизнеса) добавляют карантин и песочницу вложений. Для организаций на КИИ методдок ФСТЭК ЗЭП.4 (утверждён 12.04.2026) требует фильтрацию, карантин, песочницу и ретроспективный анализ — ваш чеклист можно сопоставить с этими мерами, даже если вы не госструктура.
Включите аутентификацию, устойчивую к фишингу
SMS-код перехватывают через поддельную страницу входа. Для почты, облака, VPN и банк-клиента включите двухфакторную аутентификацию; для администраторов — FIDO2 или passkeys. Подробный разбор — в разделе безопасности; здесь правило: финансы и доменные админы без phishing-resistant MFA — дыра за один клик.
Простыми словами. Обычный код из SMS можно «украсть» подделкой страницы входа. Ключ FIDO2 или passkey привязан к устройству: сайт-подделка не сможет подписать вход. Руководителю достаточно потребовать такой метод для пяти-десяти критичных учёток, не для всего офиса сразу.
Запустите обучение и учебные рассылки без наказаний
Раз в квартал — учебная рассылка: click rate и report rate, без санкций. 30-минутный тренинг закрывает BEC, QR, «госписьмо», правило «я не ждал это письмо?» и кнопку «Сообщить о фишинге». На второй неделе — тестовая симуляция; метрики можно брать по образцу PhishGuard/SpearSim, не обязательно свой сервер.
Оформите канал сообщения и плейбук на 30 минут
Канал «Сообщить о фишинге» — кнопка в почтовом клиенте или адрес security@ с обещанием «сообщил — молодец, не наказываем». Плейбук первых 30 минут после клика (день 5):
- Отключить устройство от Wi-Fi и VPN; не выключать для сохранения памяти при необходимости.
- Сменить пароль скомпрометированной учётки с чистого устройства; завершить все сессии.
- Сохранить заголовки письма (.eml) и скрин; не пересылать вложения коллегам.
- Уведомить ответственного за ИБ; если был платёж — звонок в банк и блокировка.
- Зафиксировать время клика и затронутые сервисы для ретроспективы.
Схема: сообщение → изоляция → смена пароля → артефакты → эскалация при платеже → разбор за 24 часа без поиска виновного
На практике инциденты всплывают за минуты при рабочем канале; иначе — из выписки банка через неделю.
Проверьте чеклист из 12 пунктов перед квартальной симуляцией
Критерий успеха: чеклист заполнен; SPF, DKIM, DMARC зафиксированы; MFA на почте и финансах; канал и плейбук работают; дата симуляции в календаре; учебная рассылка — обучение, не KPI наказаний.
- Назначен владелец процесса защиты от фишинга.
- Выписаны критичные ящики (финансы, HR, руководство).
- SPF, DKIM опубликованы и проверены; DMARC p=quarantine с rua=.
- Внешняя почта маркируется; автопересылка наружу запрещена.
- MFA включена на почте, облаке, VPN, банк-клиенте; админы на FIDO2/passkeys.
- Правило out-of-band для платежей и смены реквизитов.
- 30-минутный тренинг проведён; материалы лежат в одном месте.
- Канал «Сообщить о фишинге» объявлен и протестирован.
- Плейбук 30 минут согласован с IT и юристом.
- Блокировка макросов и опасных вложений включена.
- Многоchannel-правила (почта, мессенджеры и звонок) зафиксированы.
- Дата квартальной симуляции в календаре; метрики click/report записываются.
Ежеквартально сверяйте DMARC-отчёты, MFA и схемы из отчётов BI.ZONE, Kaspersky и VK. Обзор инструментов — в каталоге сервисов.
От редактора. Сначала закройте платёж вторым каналом и DMARC с отчётами — иначе следующее «легитимное» письмо с чужого ящика снова пройдёт зелёный SPF. Симуляция без канала сообщения только учит молчать; с каналом вы за неделю получаете измеримый контур, а не страховку «у нас антивирус».
Частые вопросы
Какие методы защиты от фишинга нужны МСБ в первую очередь?
SPF, DKIM, DMARC, MFA на критичных сервисах, правило подтверждения платежа звонком, обучение и плейбук после клика. SEG и фильтры — следующий слой, не замена DNS и людей.
Как включить защиту от фишинга в корпоративной почте?
Опубликуйте DNS-записи SPF/DKIM/DMARC, включите маркировку внешней почты и антифишинг в панели провайдера (Яндекс 360, Google Workspace (облачная почта и документы), Microsoft 365 или свой сервер с Kaspersky Security для почтовых серверов). Проверьте отчёты DMARC раз в месяц.
Нужны ли учебные фишинговые рассылки?
Да, раз в квартал — одна симуляция с метриками кликов и сообщений, без санкций. Цель — report rate, а не «поймать нарушителей».
Что делать, если сотрудник перешёл по подозрительной ссылке?
Изолировать устройство, сменить пароль и завершить сессии, сохранить письмо, уведомить ИБ, при платеже — звонок в банк. Не искать виновного — нужны факты для блокировки атаки.
Достаточно ли антивируса и «программы защиты от фишинга»?
Нет. Отчёты 2025-2026 показывают рост атак со скомпрометированных ящиков и QR-фишинга. Нужны процессы: DMARC, MFA, out-of-band для денег, обучение и реагирование.
Какие правила защиты от фишинга зафиксировать для гос и КИИ?
Сопоставьте чеклист с ЗЭП.4 ФСТЭК (фильтрация, карантин, песочница, ретроанализ). Для остального МСБ достаточно адаптировать те же принципы без формального аудита.
Информация и ответственность
Материал носит информационный характер и не заменяет консультацию юриста или аудит ИБ. Настройки почты, тарифы облачных сервисов и требования регуляторов меняются — проверяйте актуальные документы провайдера и ФСТЭК.
Термины
| Термин | Кратко |
|---|---|
| SPF | DNS-список серверов, которым разрешено слать от вашего домена. |
| DKIM | Цифровая подпись письма; проверка, что содержимое не меняли. |
| DMARC | Политика: что делать, если SPF/DKIM не совпадают с From; отчёты rua=. |
| BEC | Мошенничество через переписку, часто со взломанного ящика. |
| MFA | Вход по паролю плюс второй фактор (код, ключ, биометрия). |
| FIDO2 / passkeys | Ключ или passkey, устойчивый к фишинговым страницам входа. |