
CRM на одном VPS, 1С на другом, почта в облаке, бэкап — tar на тот же диск. Политика информационной безопасности (ИБ) лежит в PDF трёхлетней давности, двухфакторная аутентификация (MFA) включена «у кого-то в IT», а restore-test бэкапов никто не делал. Контрагент прислал анкету по 152-ФЗ, Роскомнадзор (РКН) спрашивает про локализацию персональных данных (ПДн), а руководитель слышит «аудит ИБ» и думает, что это только для банков.
Проблема: Нет периметра проверки, нет ответственного за ИБ, непонятно — заказывать внешний аудит за сотни тысяч или собрать внутренний чек-лист. Риски не приоритизированы, доказательства для проверки разбросаны по папкам и чатам.
Решение: За 1-2 недели пройти семь шагов: зафиксировать активы и ПДн, самооценку по 12 контролям, матрицу рисков, план на две недели и квартал, пакет доказательств и дату квартального пересмотра. Внешнего аудитора — только после gap-анализа.
Коротко от редактора. Аудит ИБ для МСБ — не энциклопедия ISO 27001, а маршрут руководителя: сначала периметр и 12 контролей своими силами, потом узкий scope подрядчику. Большинству нужен практический гайд, а не формальный ГОСТ. Базовая внешняя проверка типовой инфраструктуры начинается от 50 тыс. ₽; внутренний чек-лист окупается как фильтр «что закрыть до подрядчика».
Рынок ИБ-аудита в РФ в 2025 году оценивали в 25 млрд ₽ (+25% к 2024), прогноз на 2026 — до 30%. Это не повод паниковать, а сигнал: регуляторы и контрагенты чаще спрашивают доказательства. Ниже — семь шагов без штатного CISO (руководителя по информационной безопасности). Готовые контроли по MFA, фишингу, бэкапам и SaaS — в материалах раздела безопасности.
Когда хватит внутреннего чек-листа, а когда нужен внешний аудитор
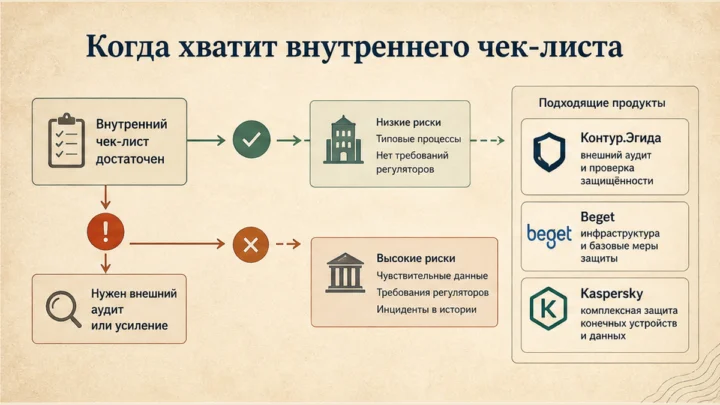
Внутренний аудит — самооценка: вы сверяете документы, доступы и практику с чек-листом. Внешний — независимый специалист с отчётом для регулятора, тендера или крупного заказчика. Аудит не равен пентесту: аудит смотрит процессы и зрелость, пентест — сценарии атаки.
На практике типичная ошибка — сразу заказывать «проверьте всё» без инвентаризации. Подрядчик тратит недели на карту активов, а вы платите за этап, который можно закрыть внутри.
| Ситуация | Достаточно внутреннего чек-листа | Нужен внешний аудитор |
|---|---|---|
| МСБ до 50-100 сотрудников | Да: 12 контролей + матрица рисков | После gap-анализа, если контрагент требует отчёт |
| КИИ, финсектор, ГОСТ Р 57580 | Как подготовка | Да: лицензия ФСТЭК, формальные акты |
| Проверка РКН по 152-ФЗ | Пакет доказательств + самооценка | При спорных зонах или утечке |
| Документы ИБ не обновлялись >3 лет | Красный флаг: сначала обновить | Часто да, если нужен акт для тендера |
Простыми словами. Внутренний чек-лист — как ревизия склада своими силами. Внешний аудитор — независимый эксперт с печатью. Для большинства МСБ сначала ревизия, потом узкий заказ «проверьте облако и offboarding» от 50 тыс. ₽, а не абстрактное «всё подряд».
Зафиксируйте периметр: активы, ПДн, критичные системы и ответственные
Шаг 1 — назначить ответственного за ИБ (можно совмещение с IT или юристом) и выписать, что входит в проверку в этом цикле. Без границ аудит расползается на месяцы.
- Назначить ответственного приказом — имя в пакете доказательств.
- Составить таблицу активов: серверы, VPS, облака, SaaS, рабочие станции.
- Отметить системы с ПДн и критичные для выручки (CRM, 1С, касса, сайт).
- Указать владельца каждого актива и страну хранения данных (РФ / за рубежом).
- Сверить уведомление оператора ПДн в реестре РКН (pd.rkn.gov.ru).
- Зафиксировать границы: «в этом квартале проверяем X, Y, Z».
- Запланировать 2-часовую встречу с IT и владельцами процессов.
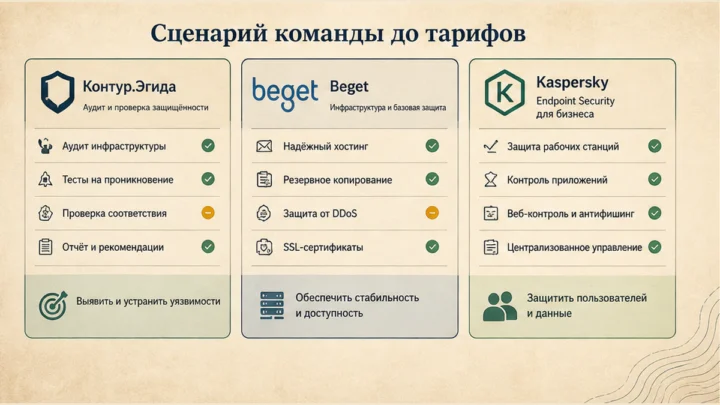
Если CRM на VPS у хостера в РФ — проверьте договор и заявления провайдера о 152-ФЗ. Например, у Beget это часть выбора контура хранения; детали SaaS — в разделе безопасности.
Простыми словами. Периметр — список «что у нас есть и где лежат данные». Пока его нет, любой аудит превращается в бесконечный поиск серверов в чатах.
Самооценка по 12 контролям: доступы, MFA, бэкапы, логи, увольнения
Шаг 2 — пройти 12 контролей и отметить: работает / частично / нет. Цель — увидеть разрыв между PDF-политикой и реальностью.
| # | Контроль | Что проверить | Готовый гайд |
|---|---|---|---|
| 1 | Учётные записи и роли | Нет общих логинов admin@ | — |
| 2 | MFA | На почте, VPN, облачных админках | 2FA в компании |
| 3 | Антифишинг | Обучение + фильтр почты | защита от фишинга |
| 4 | Бэкапы и restore-test | Копия не на том же диске, тест восстановления | бэкап в облако |
| 5 | Обновления ОС и ПО | Критичные патчи за 14 дней | — |
| 6 | Журналы доступа | Логи хранятся ≥6 месяцев | — |
| 7 | Offboarding | Отзыв доступов в день увольнения | — |
| 8 | Шифрование ноутбуков | BitLocker/FileVault на устройствах с ПДн | — |
| 9 | Wi‑Fi и гостевая сеть | Гости не в корпоративном сегменте | — |
| 10 | Договоры с подрядчиками | Поручение на обработку ПДн | — |
| 11 | Обучение сотрудников | Раз в год, фиксация прохождения | — |
| 12 | План реагирования на инцидент | Кому звонить, что отключать | — |
Типичная ошибка — поставить галочку «MFA есть», не проверив облачную почту и CRM. В реальном проекте уволенный сотрудник с живым доступом к почте — провал контролей 2 и 7 одновременно.
Антивирус на рабочих станциях (например, Kaspersky Endpoint Security) закрывает часть технических мер, но не заменяет offboarding и договоры. Мессенджеры с ПДн — отдельный контроль: ПДн в мессенджерах.
Таблица рисков: вероятность × ущерб для топ-10 сценариев МСБ
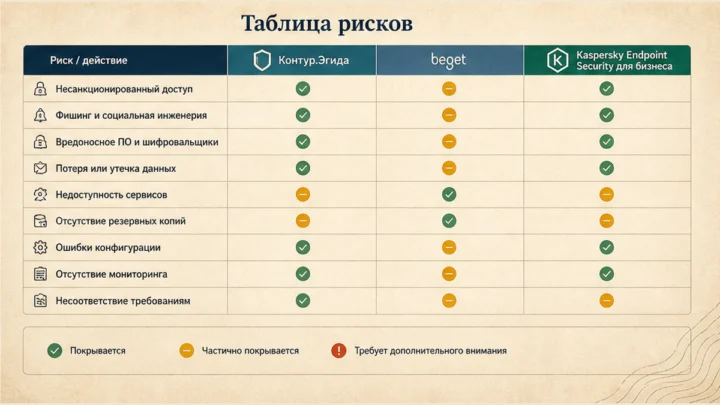
Шаг 3 — оценить десять сценариев по шкале 1-3 (вероятность) и 1-3 (ущерб). Произведение 6-9 — красная зона, требует действия в первую очередь.
| Сценарий | Вероятность | Ущерб | Зона |
|---|---|---|---|
| Фишинг с кражей пароля | 3 | 2 | Красная |
| Ransomware (шифровальщик) | 2 | 3 | Красная |
| Утечка ПДн клиентов | 2 | 3 | Красная |
| Компрометация облачного админа | 2 | 3 | Красная |
| Инсайдер копирует базу | 1 | 3 | Жёлтая |
| Потеря ноутбука без шифрования | 2 | 2 | Жёлтая |
| DDoS на сайт | 2 | 2 | Жёлтая |
| Подмена реквизитов в письме | 2 | 2 | Жёлтая |
| Утечка в личный мессенджер | 3 | 2 | Красная |
| Сбой без рабочего бэкапа | 2 | 3 | Красная |
Штрафы мотивируют, но цифры путают, если их смешать. Локализация ПДн за рубежом: для юрлиц первичное нарушение 1-6 млн ₽, повторное 6-18 млн ₽. Утечка по объёму: 3-15 млн ₽ в зависимости от числа субъектов. Оборотные санкции по 420-ФЗ — 1-3% выручки, от 25 до 500 млн ₽. В реестре операторов ПДн РКН уже более 942 тыс. записей — проверки не теория.
Простыми словами. Матрица рисков — таблица «что может случиться и насколько больно». Она не требует математики: три красных сценария с quick win важнее десяти жёлтых в backlog.
План устранения: quick wins за 2 недели vs проекты на квартал
Шаг 4 — разделить находки на два горизонта. Quick wins снимают острый риск без бюджета на SIEM (система управления событиями безопасности) и DLP (предотвращение утечек данных).
| 2 недели (quick wins) | Квартал (проекты) |
|---|---|
| MFA на почту и админки облака | Централизованные логи / SIEM |
| Отзыв доступов уволенных за 30 дней | DLP на почту и мессенджеры |
| Опубликовать политику обработки ПДн на сайте | Внешний пентест периметра |
| Restore-test одного критичного бэкапа | Сегментация сети, hardening серверов |
| Обновить приказ об ответственном за ИБ | Внешний аудит по узкому scope |
Каждую строку закрепите ответственным и датой. Внешний аудит после gap-анализа — от 50 тыс. ₽ за базовую проверку; услуги вроде Контур.Эгида логичны, когда нужен формальный отчёт, а не только внутренняя таблица.
Документы и доказательства: политики, журналы, restore-test, уведомления РКН
Шаг 5 — собрать папку «доказательства аудита». При запросе контрагента или РКН вы открываете один каталог, а не ищете файлы по почте.
- Политика ИБ и политика обработки ПДн (актуальные версии с датой).
- Приказ о назначении ответственного за ИБ.
- Скрин или выписка об уведомлении оператора в реестре РКН.
- Согласия субъектов ПДн (ст. 9 152-ФЗ) и договоры поручения с подрядчиками.
- Журналы доступа за 6 месяцев и акт restore-test бэкапа.
- Отчёт внутренней самооценки по 12 контролям с планом устранения.
Штрафы ст. 13.11 КоАП за формальные нарушения (без согласия, неопубликованная политика) — до 60-150 тыс. ₽, повтор — до 500 тыс. ₽. Пакет доказательств снижает риск не только штрафа, но и блокировки сайта через реестр нарушителей.
Чеклист повторного аудита раз в квартал и частые вопросы
Шаг 6-7 — аудит не разовый PDF. ФСТЭК №117 для отдельных информационных систем требует контроль не реже чем раз в 3 года, но для МСБ на практике разумны мини-аудит раз в квартал и углублённый цикл раз в 1-2 года.
- Внеплановый пересмотр — при подключении нового SaaS, инциденте, увольнении админа, M&A.
- Ежеквартально — повтор 12 контролей, обновление матрицы, статус quick wins.
- Ежегодно — полный цикл 7 шагов или внешний аудитор по узкому ТЗ.
Результат, который вы получите. Матрица рисков минимум на 10 сценариев; самооценка по 12 контролям с ответственными; план «2 недели / квартал»; папка доказательств; дата следующего пересмотра. Вы отвечаете на вопросы «где ПДн» и «кто ответственный за ИБ» без звонка в IT.
От редактора. Начните с offboarding и MFA — это закрывает половину красной зоны матрицы за одну неделю. Внешнему аудитору отдавайте список находок, а не пустой «проверьте нас».
Что такое аудит информационной безопасности?
Систематическая проверка: насколько политики, доступы, бэкапы и обучение соответствуют рискам и закону. Отличается от пентеста — там имитируют атаку, здесь оценивают зрелость процессов.
Как провести аудит информационной безопасности в МСБ?
Семь шагов: периметр → 12 контролей → матрица рисков → план устранения → пакет доказательств → квартальный пересмотр. Срок — 1-2 недели при совмещении с IT.
Внутренний или внешний аудит — что выбрать?
Внутренний — для ежедневного контроля и подготовки к проверкам. Внешний — когда нужен независимый отчёт, лицензия ФСТЭК или требование тендера. Сначала внутренний gap-анализ.
Сколько стоит аудит ИБ для МСБ в 2026 году?
Базовая внешняя проверка типовой инфраструктуры — от 50 тыс. ₽. Рынок в 2025 году оценивали в 25 млрд ₽. Внутренний чек-лист — время команды, без лицензий на софт.
Как часто проводить аудит?
Мини-пересмотр — ежеквартально; полный цикл — раз в 1-2 года; внепланово — при новом SaaS, утечке или смене инфраструктуры. ФСТЭК №117 для отдельных ИС — не реже 3 лет.
Чем аудит отличается от оценки соответствия 152-ФЗ?
152-ФЗ фокусируется на ПДн: согласия, локализация, уведомление РКН. Аудит ИБ шире — включает доступы, бэкапы, инциденты. Пакет доказательств пересекается.
Каталог сервисов и разборы — в паспортах сервисов. Материалы по облакам и мессенджерам — в разделах облака и мессенджеры.
Информация и ответственность
Материал носит информационный характер и не является юридической или ИТ-консультацией. Штрафы и требования меняются — сверяйте актуальные редакции 152-ФЗ, КоАП и приказы ФСТЭК перед решениями.