
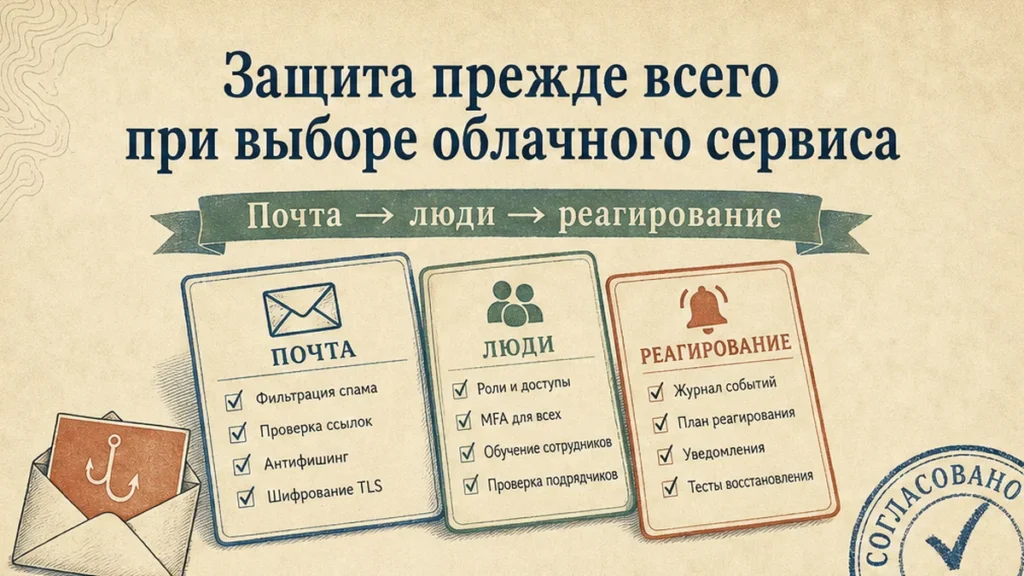
Продажи ведут клиентов в облачной CRM, поддержка отвечает в корпоративном мессенджере, сайт и формы лежат на зарубежном конструкторе, а бэкапы уходят в публичное облако. Подписки оформляют по карте директора или с личных аккаунтов, а служба безопасности узнаёт о новом сервисе, когда база уже загружена.
Проблема: в SaaS лежат телефоны клиентов, договоры и переписка сотрудников, а единого чеклиста «что спросить до оплаты» нет. Юристы ссылаются на 152-ФЗ, но «открывается в браузере» путают с «данные легально в России». Зарубежные тарифы оплачивают без договора и акта, без договора поручения на персональные данные.
Решение: на каждый новый облачный сервис оформить паспорт: пять письменных вопросов поставщику, таблицу рисков по типу (CRM, мессенджер, облако), проверку DPA и юрисдикции хранения, легальный контур оплаты из РФ и финальный чеклист из 12 пунктов с понятным «можно / нельзя» для ПДн.
Коротко от редактора. Безопасность SaaS для бизнеса — это не «пентест своими силами», а due diligence до подписания счёта. Для CRM смотрите amoCRM и Битрикс24, для корпоративного чата — VK Teams, для инфраструктуры — Yandex Cloud. Первый шаг — реестр всех подписок и письменные ответы на пять вопросов, а не устное «да, всё в РФ».
На практике юридический риск по 152-ФЗ осознают чаще, чем проводят аудит SaaS до оплаты. Итог — теневые подписки и база клиентов без поручения на обработку ПДн.
Материал раздела безопасность дополняет облака, мессенджеры и нейросети: здесь — паспорт сервиса и gate до оплаты, а не настройка серверов.
Задайте пять вопросов письменно до оплаты
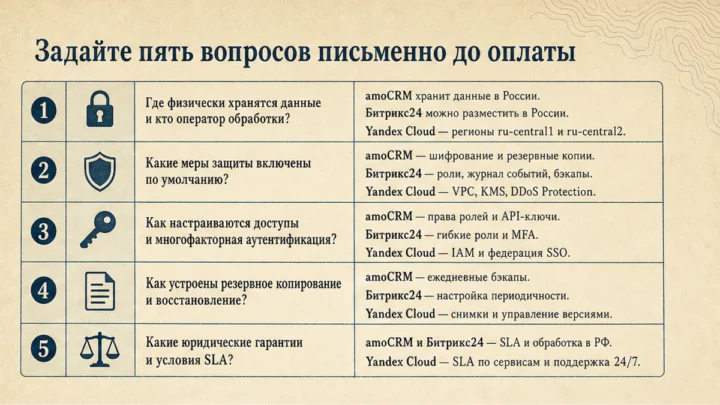
Соберите один шаблон письма для всех вендоров: ответ нужен в переписке с тикетом, а не устно на демо. Сохраните копии в паспорте сервиса в реестре IT-закупок.
- Где первично записываются персональные данные — страна и регион ЦОД, можно ли выбрать контур в РФ (например, ru-central1 для облака).
- Есть ли договор поручения на обработку ПДн (DPA) по 152-ФЗ и типовой шаблон для подписания юрлицом.
- Кто субпроцессоры — хостинг, CDN, почта, аналитика — и как уведомляют об изменениях списка.
- Срок уведомления об инциденте с ПДн — ориентир 24-72 часа с момента обнаружения у поставщика.
- Удаление и возврат данных при расторжении: срок, формат экспорта, исключения для резервных копий.
Простыми словами. DPA (Data Processing Agreement, по-русски — договор поручения) — это документ, где вы оператор, а SaaS — исполнитель по вашему поручению. Без него загрузка клиентской базы в CRM похожа на передачу папки с документами подрядчику без подписанного договора.
Если ответ расплывчатый — не оплачивайте тариф и не импортируйте базу. Отказ на этапе вопросов дешевле спора после утечки через интеграцию.
Сверьте таблицу рисков по типу сервиса
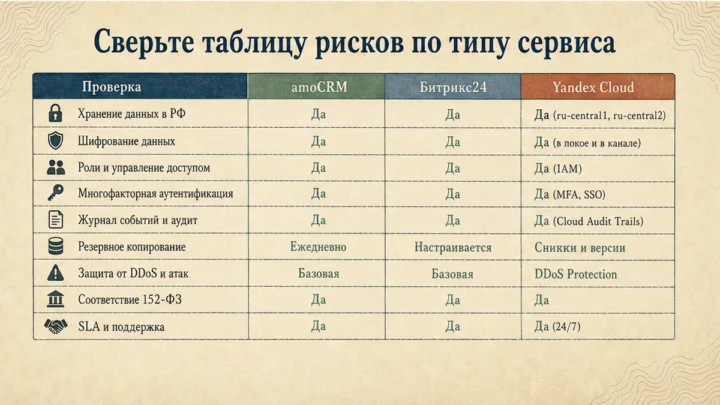
Один чеклист на все SaaS не работает: CRM, мессенджер и облако IaaS несут разные данные и разную ответственность. Ниже — ориентир для МСБ с ПДн клиентов и сотрудников; это не юридическая консультация.
| Тип | Пример | Типичные данные | Что проверить до оплаты | Типичный риск |
|---|---|---|---|---|
| CRM | amoCRM, Битрикс24 | ФИО, телефоны, сделки | DPA подписан; 2FA; права интеграций; запрет «теневых» каналов | Утечка через amoMarket / открытые линии; увод чата в личный мессенджер |
| Корп. мессенджер | VK Teams | Переписка, файлы, иногда ПДн в чатах | Политика хранения; запрет личных мессенджеров для рабочих обращений | ПДн в личных чатах; скриншоты без аудита |
| Облако IaaS / PaaS | Yandex Cloud | ПДн в БД, бэкапы, логи | ДПО + чеклист клиента; IAM; Audit Trails; шифрование | Shared responsibility: провайдер дал платформу, клиент не настроил доступ |
| Зарубежный SaaS | HubSpot, Notion (в prose) | ПДн, почта, документы | Регион БД; субпроцессоры; легальный платёжный контур | Локализация ч. 5 ст. 18; трансграничная передача; оплата без актов |
Согласия и каналы переписки — в гайде ПДн в мессенджерах для бизнеса. Встроенный ИИ в CRM (amoAI, BitrixGPT) — см. раздел нейросети.
Отделите доступ в браузере от юрисдикции базы
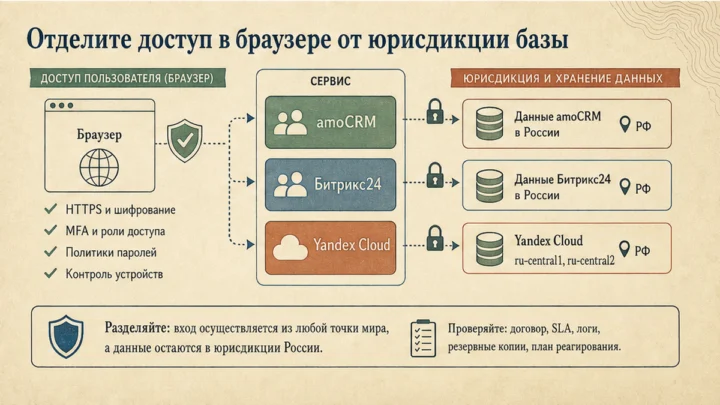
Сервис может открываться из России, но первичная запись ПДн граждан РФ — в другой стране. С 1 июля 2025 ужесточили требования к локализации (23-ФЗ к 152-ФЗ): для многих сценариев нужна первичная база в РФ, а не только «удобный интерфейс».
Простыми словами. «Открывается в браузере» — про то, видит ли менеджер экран логина. «Первичная запись в РФ» — про то, в какой стране физически создаётся первая копия телефона и email клиента. Это разные вопросы; путать их — частая причина штрафов по публикациям о КоАП (не юридическая консультация).
Выбор провайдера под 152-ФЗ и архитектура локализации — в гайде облако для бизнеса по 152-ФЗ. Здесь только контекст до загрузки базы.
Разделите ответственность с провайдером
В IaaS и многих SaaS действует модель shared responsibility (совместная ответственность): вендор отвечает за платформу и ЦОД, вы — за учётные записи, роли, логи и шифрование на своей стороне.
- Запросите у облака аттестат соответствия 152-ФЗ, ISO 27001 или отчёт SOC 2 — как доказательство зрелости, не как замену ваших настроек.
- Включите двухфакторную аутентификацию (2FA) для админов и отдельные аккаунты для интеграций CRM с минимальными правами.
- Настройте журнал действий (audit trail) и хранение логов не менее трёх лет, если в политике компании так задано для учётных записей.
Простыми словами. Сертификат у провайдера — как пожарная сигнализация в здании арендодателя. Вы всё равно не оставляете дверь в офис открытой: пароли, роли и экспорт бэкапов — зона ответственности компании.
DPA для Yandex Cloud, Битрикс24 и amoCRM берите на сайте вендора — подпишите до импорта базы.
Оформите легальную оплату зарубежного SaaS из РФ
Оплата с личной карты без договора и акта не закрывает ни бухгалтерию, ни риски по 115-ФЗ. Для юрлица в РФ рабочие варианты — агентский договор со счётом и актом или корпоративный счёт в дружественной юрисдикции с закрывающими документами.
Типичная ошибка: зарубежный SaaS на личной карте, а реквизиты клиентов уже внутри. Фиксируйте подписку в реестре IT-закупок — иначе чеклист из 12 пунктов остаётся формальностью.
Пройдите чеклист из 12 пунктов перед каждой новой оплатой
Утвердите список как обязательный gate: без галочек по критичным пунктам счёт не согласовывается.
- Паспорт сервиса в реестре IT-закупок.
- Тип данных: ПДн / коммерческая тайна / публичное.
- Юрисдикция первичной базы данных — письменное подтверждение.
- Подписан DPA / договор поручения.
- Список субпроцессоров просмотрен и согласован.
- 2FA включена для администраторов.
- Минимальные роли (RBAC) без «админа на всех».
- Логи действий и audit trail включены.
- Шифрование в транзите (TLS) и при хранении — подтверждено в DPA.
- План удаления и экспорта при расторжении договора.
- Легальный контур оплаты из РФ с закрывающими документами.
- Согласование ИБ и юриста для уровня «высокий риск».
Раз в год пересматривайте DPA; при смене тарифа — повторите пять вопросов.
Как понять, что проверка сработала
Результат, который вы получите после прохождения gate:
- На каждый SaaS — заполненный паспорт с ответами на пять вопросов.
- Для ПДн — первичная запись в РФ или осознанный отказ от сервиса.
- Договор поручения подписан до загрузки базы; оплата из РФ с актом.
- ИБ и юрист согласовали уровень риска по таблице типов.
Проверьте реестр подписок раз в квартал: теневые тарифы возвращаются, если gate не закреплён в регламенте закупок.
От редактора. Часто команда тратит неделю на сравнение тарифов CRM, но не выделяет час на письменный ответ поставщика про регион базы. Мы сокращали риск, когда директор запрещал импорт контактов до подписанного поручения — без этого спор «легально ли облако» затягивается до первой проверки.
Термины
| Термин | Значение |
|---|---|
| ПДн | Персональные данные — информация, по которой можно определить человека (телефон, email, ФИО). |
| DPA | Договор поручения на обработку ПДн (в GDPR-контуре — Data Processing Agreement). |
| 2FA | Двухфакторная аутентификация — вход по паролю и второму коду или приложению. |
| RBAC | Разграничение прав по ролям: менеджер видит свои сделки, а не всю базу. |
| IAM | Управление учётными записями и доступом в облаке. |
| SaaS | Программа по подписке через браузер без установки на свой сервер. |
Частые вопросы
Как проверить безопасность облачного сервиса без пентеста?
Пять письменных вопросов, чеклист из 12 пунктов и таблица рисков по типу сервиса — это due diligence до договора.
Что такое DPA?
Договор поручения на обработку ПДн по ч. 3 ст. 6 152-ФЗ: SaaS действует по вашему поручению с описанием мер и субпроцессоров.
Можно ли платить за зарубежный SaaS из РФ?
Да, через агентский договор с актом или корпоративный счёт с закрывающими документами. Личная карта без договора — не легальный контур.
Чем риски CRM отличаются от облака IaaS?
CRM страдает от теневых интеграций и личных мессенджеров; IaaS — от слабых паролей и отсутствия логов на стороне клиента.
Достаточно ли сертификата 152-ФЗ у провайдера?
Нет: IAM, 2FA, бэкапы и DPA остаются на стороне компании.
Где читать про выбор облака по 152-ФЗ?
В гайде по облаку и 152-ФЗ и хабе облака.
Информация и ответственность
Материал носит информационный характер и не является юридической или ИТ-консультацией. Тарифы, тексты DPA и нормы локализации меняются — проверяйте на официальных сайтах вендоров и у профильного юриста перед договором.